Ciberataques alteran congeladores en siete países europeos
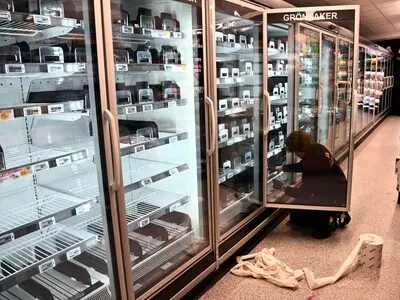
Al menos 17 empresas neerlandesas fueron víctimas de una serie de ciberataques que permitieron a piratas informáticos modificar de manera remota las temperaturas de sus cámaras frigoríficas y congeladores, una intrusión que amenaza la conservación de alimentos y evidencia las vulnerabilidades de los equipos industriales conectados a internet.
Los ataques ocurrieron durante la noche del domingo al lunes 2 de noviembre de 2026 y afectaron principalmente a carnicerías, pequeños comercios y establecimientos dedicados al almacenamiento de productos refrigerados, según informó la empresa Danfoss, proveedora de sistemas de refrigeración, citada por la agencia EFE.
Modificaciones reducen las temperaturas significativamente
Uno de los casos más significativos se registró en un almacén de productos congelados, donde los responsables descubrieron que la temperatura había aumentado de los 20 grados bajo cero habituales a los 10 grados bajo cero.
La modificación, realizada sin autorización a través de los sistemas digitales de control, fue detectada a tiempo para que los encargados intervinieran.
"Normalmente, los sistemas deben mantenerse a -20 grados, pero anoche descubrimos que estaban a -10 grados. Pudimos intervenir rápidamente", explicó Danfoss a la televisión pública neerlandesa NOS.
Aunque la diferencia es de apenas diez grados, una alteración de esta naturaleza puede comprometer las condiciones de conservación de determinados productos, especialmente cuando se prolonga durante varias horas.
Hasta el momento, la compañía no ha informado de pérdidas económicas ni ha confirmado si alguno de los establecimientos afectados tuvo que desechar mercancías por el cambio de temperatura.
Tampoco se ha comunicado que las principales cadenas de supermercados de Países Bajos hayan resultado afectadas por esta ofensiva.
Contraseñas vulnerables
Según las explicaciones ofrecidas por Danfoss, los atacantes aprovecharon deficiencias de seguridad en los sistemas de refrigeración que permiten controlar y supervisar las temperaturas a través de internet.
Esta tecnología facilita el trabajo de los técnicos, quienes pueden detectar averías, realizar ajustes y verificar el funcionamiento de las instalaciones sin necesidad de desplazarse físicamente hasta los establecimientos.
Sin embargo, esa misma capacidad de conexión remota puede convertirse en una puerta de entrada para intrusos cuando los equipos están expuestos a redes inseguras.
En los casos identificados, los dispositivos utilizaban contraseñas predeterminadas y estaban conectados a redes sin protección suficiente, circunstancias que facilitaron el acceso no autorizado.
La compañía explicó que había advertido a sus clientes neerlandeses a mediados de octubre sobre estas vulnerabilidades y les recomendó desconectar los equipos de internet o restringir el acceso mediante conexiones seguras.
Las advertencias se produjeron después de que se detectaran ataques similares en Francia.
"La mayoría de las tiendas tomó medidas entonces, pero un pequeño número no lo hizo, y ahora están sufriendo las consecuencias", señaló un portavoz de Danfoss, quien sostuvo que los incidentes podían haberse evitado mediante la aplicación de las recomendaciones de seguridad.
Ataques en varios países europeos
Los incidentes registrados en Países Bajos forman parte de una nueva serie de ataques contra instalaciones comerciales de refrigeración en Europa.
Este lunes también se reportaron establecimientos afectados en Bélgica, Luxemburgo, Suecia, Irlanda y Estonia, según informaciones de medios y agencias de prensa.
En Bélgica, Carrefour confirmó problemas en 15 de sus más de 700 establecimientos, mientras que Delhaize informó de alteraciones en las instalaciones frigoríficas de decenas de supermercados en Bélgica y Luxemburgo.
En Suecia, las cadenas ICA y Coop también comunicaron incidentes. En uno de los establecimientos afectados, los controles de refrigeración fueron modificados hasta marcar 50 grados Celsius, una temperatura incompatible con la conservación de alimentos congelados.
En Estonia, la empresa Kitman Coldtech informó de que los atacantes consiguieron acceder a un ordenador que controlaba los equipos de refrigeración. La intervención de los técnicos permitió solucionar el problema en pocos minutos, sin daños significativos conocidos.
El precedente francés
La nueva ofensiva se produce apenas tres semanas después de un ataque de gran magnitud contra supermercados franceses, ocurrido durante la noche del 11 al 12 de octubre.
Según las informaciones publicadas por Le Monde y The Guardian, hasta 700 supermercados franceses resultaron afectados por manipulaciones remotas de sus equipos de refrigeración.
Entre las cadenas perjudicadas figuraron Intermarché, Carrefour, Leclerc, Monoprix y Coopérative U.
En algunas instalaciones, los atacantes modificaron los controles de temperatura y prolongaron los ciclos de descongelación, lo que provocó aumentos térmicos y obligó a desechar grandes cantidades de alimentos.
Las pérdidas de determinados establecimientos superaron los 100,000 euros. Dos supermercados de Alsacia reportaron conjuntamente daños por unos 270,000 euros, de acuerdo con The Guardian.
La Fiscalía de París abrió una investigación y las autoridades francesas encomendaron a la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI) examinar las vulnerabilidades aprovechadas durante el ataque.
Danfoss señaló entonces que parte de los equipos afectados utilizaba programas antiguos que ya no recibían actualizaciones de seguridad.
Riesgos para los alimentos
La manipulación de equipos frigoríficos representa una modalidad de ciberataque con consecuencias que pueden extenderse más allá de la interrupción de servicios digitales.
A diferencia de las intrusiones dirigidas exclusivamente al robo de información, estos incidentes permiten modificar procesos físicos, como la refrigeración necesaria para conservar carnes, pescados, productos lácteos y alimentos congelados.
Cuando las temperaturas superan los límites adecuados durante períodos prolongados, los establecimientos pueden verse obligados a retirar mercancías para evitar riesgos sanitarios.
También pueden producirse pérdidas económicas por la destrucción de inventarios, interrupciones en las ventas y gastos de reparación o sustitución de equipos.
Los incidentes ponen de manifiesto la importancia de proteger los sistemas de tecnología operativa, utilizados para controlar procesos industriales y comerciales.
Entre las medidas recomendadas por los fabricantes figuran la sustitución de contraseñas predeterminadas, la actualización de programas, el uso de redes protegidas y la restricción de conexiones remotas.
Sin responsables identificados
Hasta este lunes no se había identificado públicamente a los responsables de la nueva serie de ataques ni se había establecido que todos los incidentes registrados en Europa fueran obra de un mismo grupo.
Tampoco existen pruebas de que el ataque contra los sistemas de refrigeración esté relacionado con el incidente informático que afectó en octubre a Albert Heijn, la principal cadena de supermercados de Países Bajos.
La compañía confirmó que sus establecimientos no habían sufrido problemas de refrigeración en la nueva ofensiva, según informó la televisión pública NOS.
Mientras continúan las investigaciones, las autoridades y empresas afectadas buscan determinar el alcance de las intrusiones y reforzar las medidas de protección de unos sistemas cuyo funcionamiento resulta esencial para la cadena de suministro alimentario.